Sécurité
La page Security est le foyer de la protection de l’argent d’un workspace. Tout ici concerne le côté production (c’est là que la valeur réelle circule) ; votre 2FA personnel, en bas de page, protège votre compte partout.
Le principe de conception derrière chaque contrôle de cette page : durcir est instantané, affaiblir est différé. Activer une protection prend effet immédiatement ; la désactiver ou l’assouplir prend effet après un délai, pour qu’une session compromise ne puisse pas retirer les protections et vider les fonds dans la foulée.
Beneficiaries : la liste d’autorisation des retraits
Section intitulée « Beneficiaries : la liste d’autorisation des retraits »Un workspace en production démarre avec la liste d’autorisation ACTIVE : les retraits ne partent que vers les adresses listées ici.
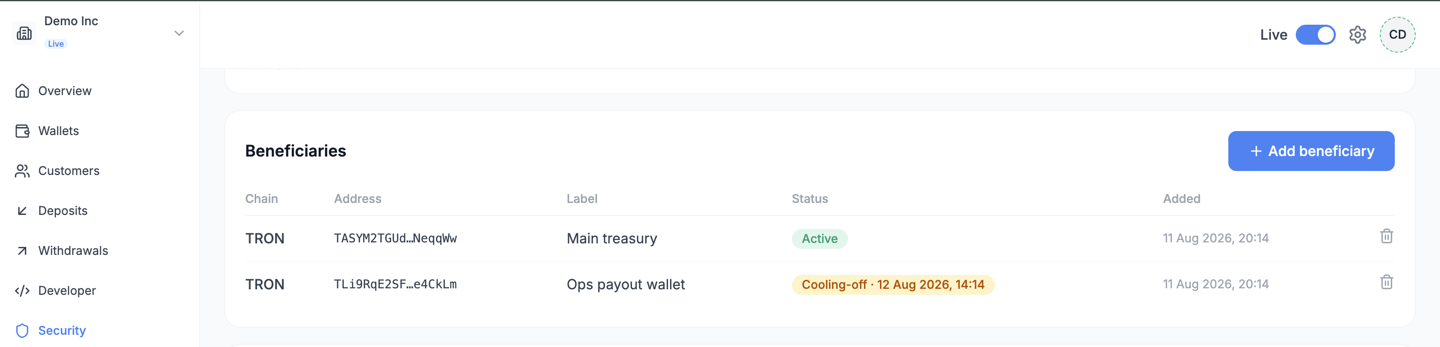
Ajouter un bénéficiaire demande votre code d’authentification, et la nouvelle adresse ne devient
utilisable qu’après le délai de sécurité ; d’ici là, elle est listée avec son heure d’activation.
En retirer un est instantané (le retrait est un durcissement). Vos serveurs sont prévenus dans les
deux cas (BENEFICIARY_ADDED, BENEFICIARY_REMOVED).
La politique de retrait
Section intitulée « La politique de retrait »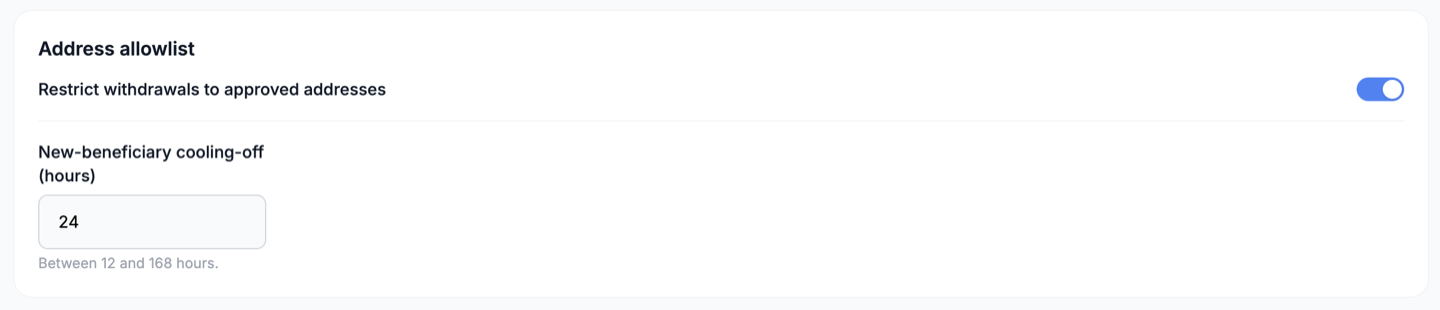
- Liste d’autorisation : l’activation est immédiate ; la désactivation est différée, la liste reste appliquée pendant le délai de sécurité après que vous l’ayez éteinte.
- Délai de sécurité : de 12 à 168 heures (24 par défaut). Il gouverne à la fois les nouveaux bénéficiaires et la désactivation différée ci-dessus.
- Approbation (double validation) : fixez un seuil et les retraits au-dessus attendent l’approbation d’un second membre, avec une fenêtre d’expiration. L’activer est sans friction ; l’affaiblir (relever le seuil, la désactiver) demande votre code d’authentification.
Tout changement qui affaiblit la politique prévient vos serveurs (WITHDRAWAL_POLICY_CHANGED avec
data.weakened: true) et les propriétaires du workspace par email.
Les limites de retrait
Section intitulée « Les limites de retrait »Des limites par actif (par transaction et par jour glissant). Vous pouvez les abaisser librement ; vous ne pouvez pas les relever vous-même au-dessus du défaut de la plateforme : au-delà, contactez le support, et c’est une composante délibérée du contrôle.
Votre authentification à deux facteurs
Section intitulée « Votre authentification à deux facteurs »Enrôlez votre application d’authentification ici : scannez le QR code, confirmez un code, et rangez les codes de secours (montrés une fois) dans votre gestionnaire de mots de passe.
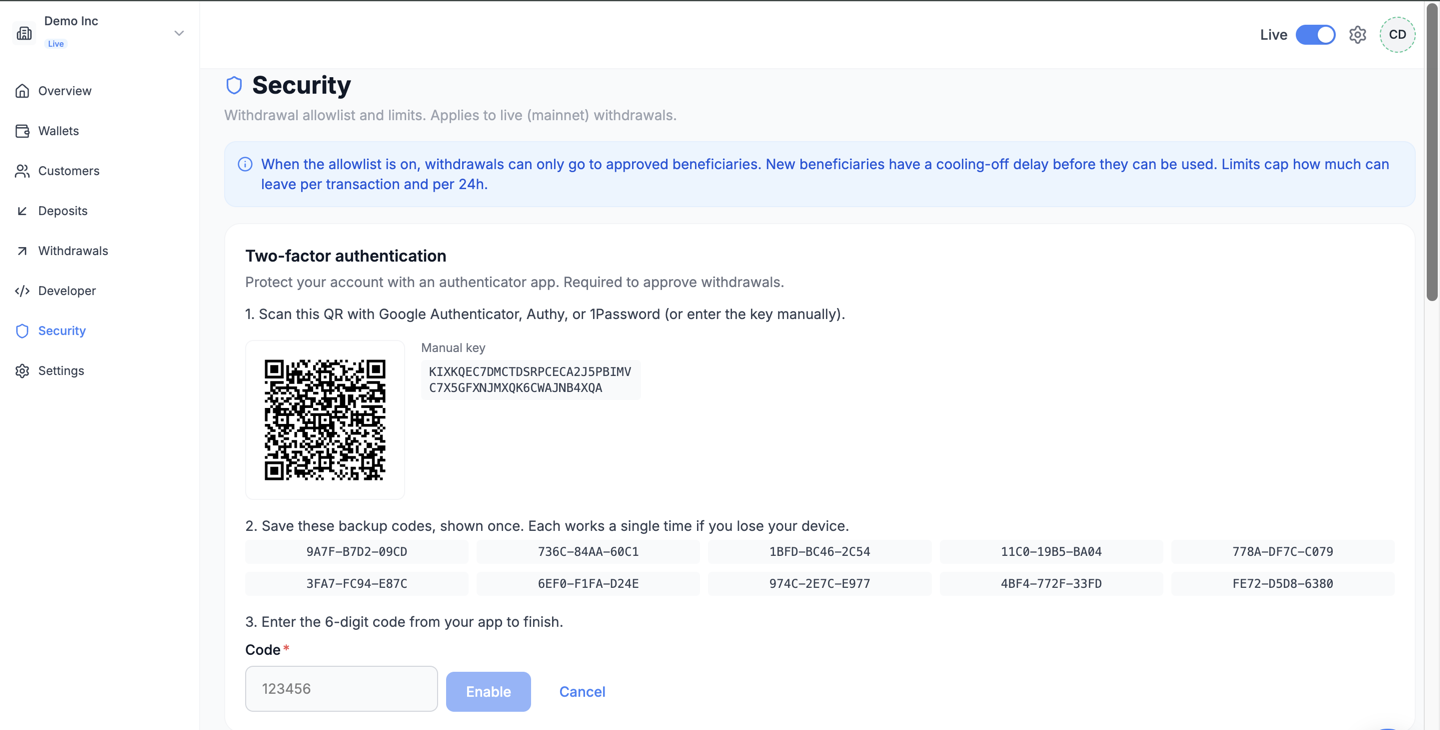
Une fois enrôlé, le TOTP remplace le code email à la connexion, et c’est lui que demandent les invites de cette page et des retraits. Perdre le téléphone, c’est à cela que servent les codes de secours : connectez-vous avec l’un d’eux, désactivez le TOTP, ré-enrôlez sur le nouvel appareil.
Et ensuite
Section intitulée « Et ensuite »- Déclencher des retraits : comment ces contrôles apparaissent côté API.
- Passage en production : pourquoi la visite de cette page appartient au jour du go-live.