Developer : clés API et webhooks
La page Developer porte les deux credentials dont vit votre intégration. Les deux suivent la même règle d’airain : un secret est montré une fois, à la création, puis jamais plus.
Les clés API
Section intitulée « Les clés API »Les clés sont listées par réseau (la bascule de l’en-tête décide de l’ensemble affiché). La création est le moment où vous modelez l’accès :
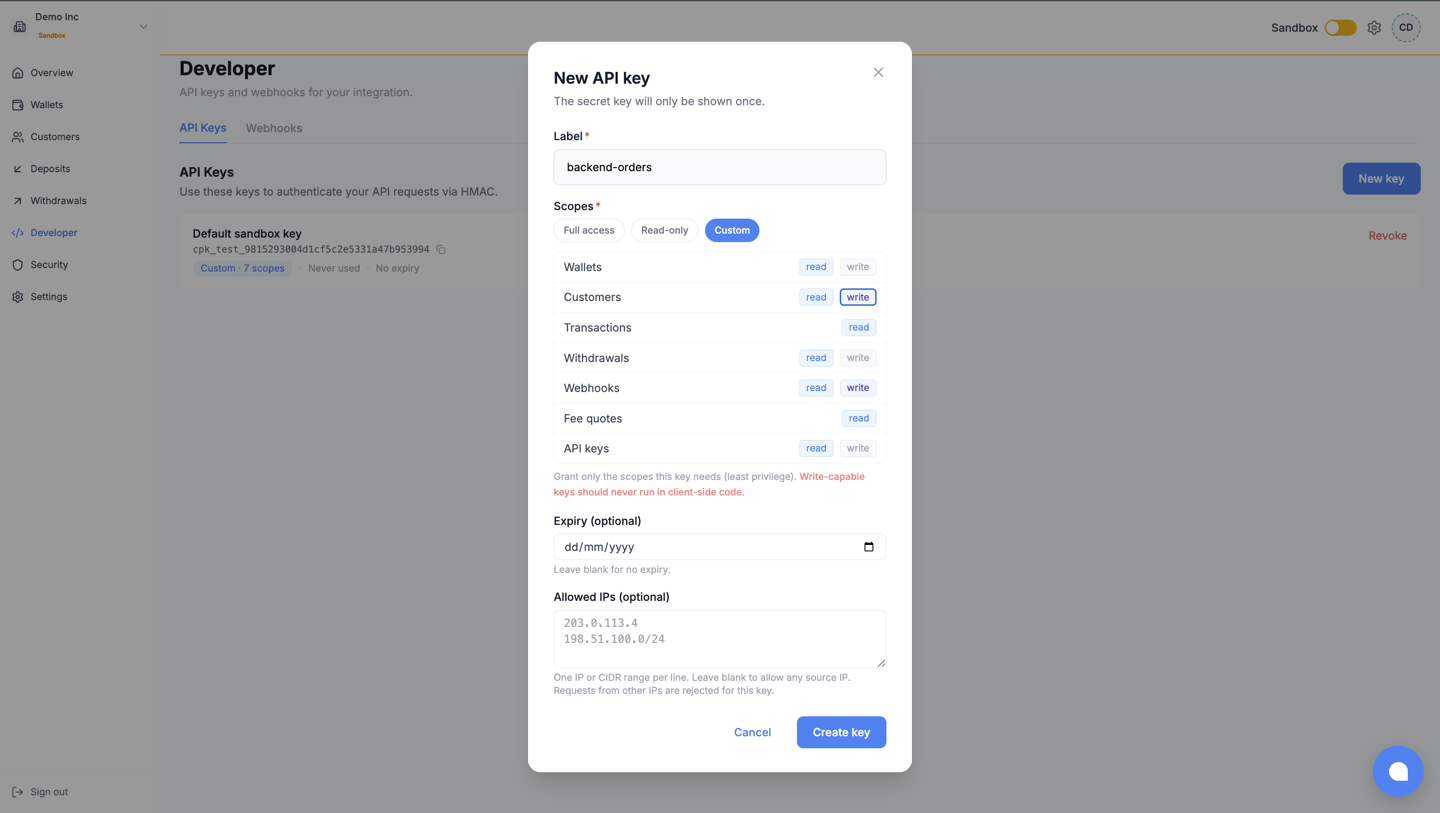
- Label : nommez l’intégration, pas la personne.
- Scopes : cochez uniquement ce que cette intégration appelle ; le catalogue et sa sémantique sont sur Create an API key dans la référence.
- Réseau : Sandbox (
cpk_test_) ou production (cpk_live_; existe une fois le workspace en production). - Liste d’autorisation d’IP (optionnelle) : épinglez la clé aux adresses de vos serveurs.
- Expiration (optionnelle) : bornez dans le temps les clés que vous distribuez.
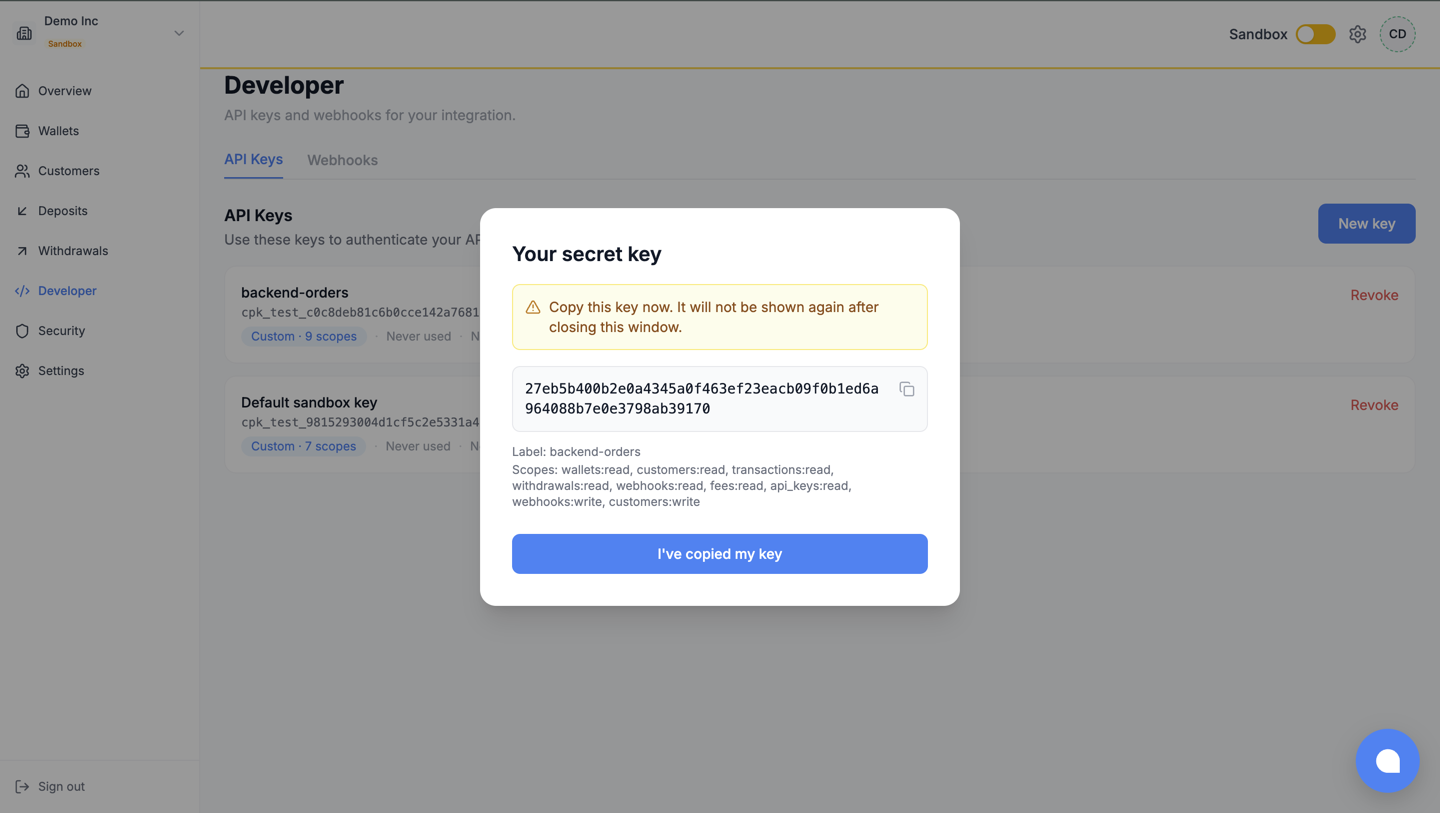
Enregistrez la clé et le secret dans votre gestionnaire de secrets avant de fermer la fenêtre. Un secret perdu ne se récupère pas : créez une nouvelle clé, déployez-la, puis révoquez l’ancienne (la révocation est immédiate).
Les endpoints webhook
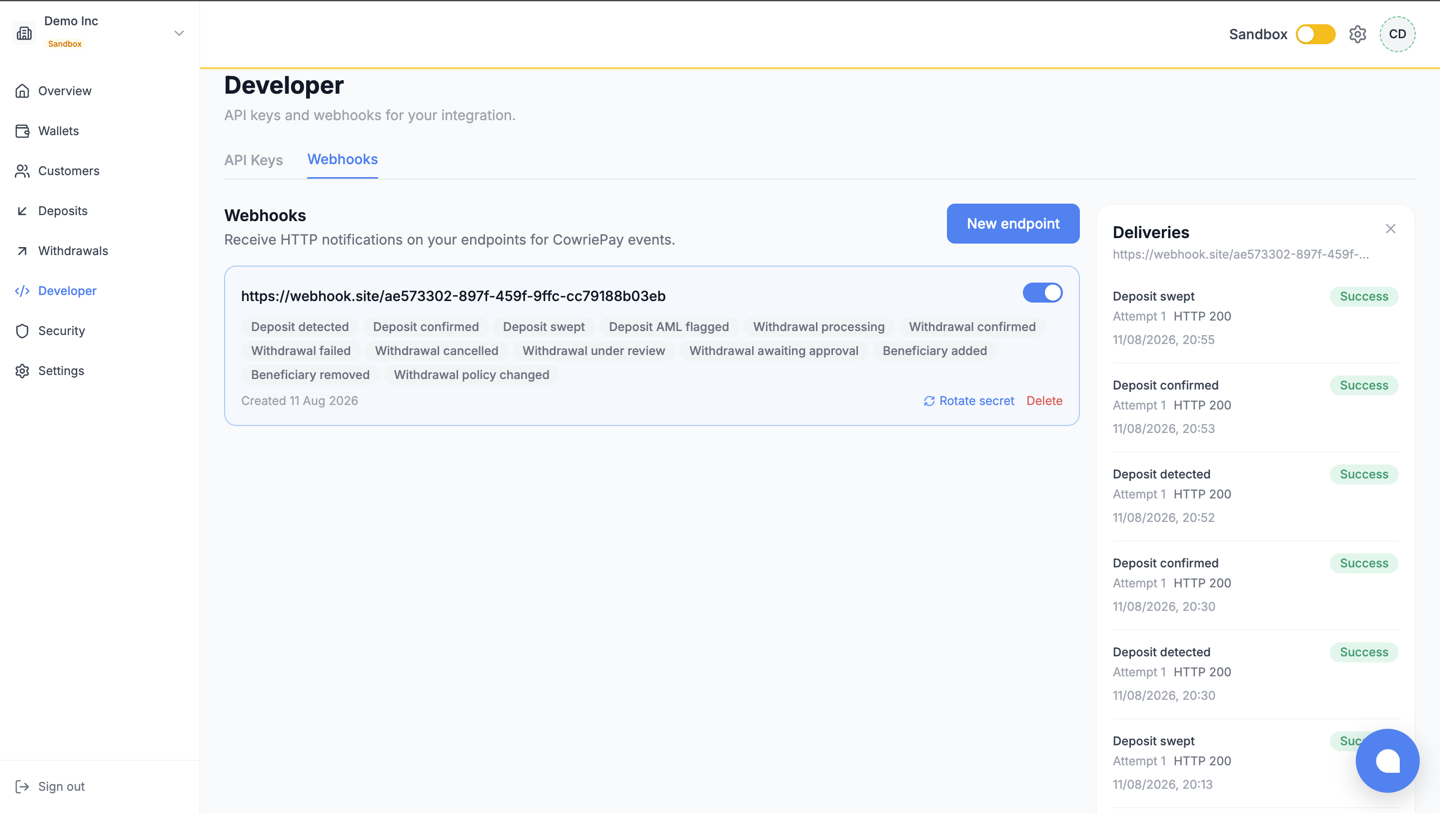
Section intitulée « Les endpoints webhook »La même page gère les endpoints webhook, par réseau : création (le secret de signature apparaît une fois), modification des événements souscrits, suppression.
Deux outils opérationnels comptent au quotidien :
- Rotate secret émet un nouveau secret de signature pendant que l’ancien continue de vérifier pendant 24 heures : vous faites tourner les credentials sans perdre une seule livraison ; la mécanique est dans le guide Webhooks.
- Le journal des livraisons montre chaque tentative de livraison vers un endpoint, son statut et ses retentatives ; c’est le premier endroit où regarder quand votre handler « n’a pas reçu » un événement.
Et ensuite
Section intitulée « Et ensuite »- Créer un compte et obtenir vos clés : comment la toute première clé est née.
- Webhooks : la vérification de signature et le contrat de retentatives derrière le journal.